由資安人主辦的 2026 金融資安發展論壇 14 日舉行,以「自主 AI 與後量子時代的新防線」為題。金管會資訊服務處處長林裕泰在開場演講談到代理 AI 時表示,代理 AI 已進入「會做事」的時代,但做得快、一旦出錯就可能放大錯誤,因此金管會 13 日發布諮詢文件,公開徵詢 30 日意見。
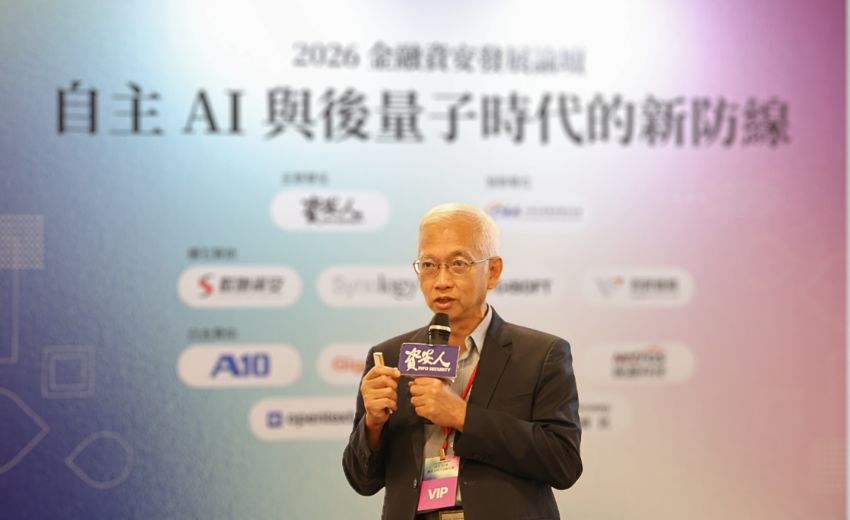 金管會資訊服務處 林裕泰 處長
代理 AI 效益與風險並存,金管會公開徵詢
《金融業運用代理 AI 安全諮詢文件》就安全治理、風險分級、安全控管三大面向徵詢意見,文件公布於公共政策網路參與平臺的「眾開講」專區。金管會表示,代理 AI(Agentic AI)具備規劃步驟、呼叫工具、跨系統存取資料以推進任務的能力,妥善運用有助於提升營運效率與推動服務創新;缺乏適當管理,則可能出現目標偏離、工具越權、敏感資料外洩或錯誤連鎖擴大。文件為諮詢性質,不取代現行法令與既有內控要求。
把代理 AI 當員工,而不是系統
林裕泰以〈金融資安新防線〉為題開場,說明文件的核心觀念。他表示:「這份文件把 AI Agent 定位成『非人的員工』。你不能把它當作系統,要把它當作員工,所以它能做什麼事,必須有嚴格的規範。」簡報同步以「非人類員工」比喻,指出代理 AI 是具備行動力的非人類身分(Non-Human Identity,NHI),管理重點不能只看模型準不準,更要管它拿了什麼鑰匙、能開什麼門。
林裕泰指出,過去的大型語言模型(LLM)是回答問題、不會做事,代理 AI 則進步到會做事的時代,而且做得很快,「一旦出錯就會產生錯誤放大的效果」。
責任在人,AI 只能輔助
在責任歸屬上,簡報以輔助作業、受控執行、最終決策三段呈現。林裕泰說,代理 AI 只能定位在輔助人的作業,動作在受控管理下執行,最終由人來做決策:「所有代理 AI 的責任歸屬都是人,代理 AI 有負責人。它可以幫你做事,但不能幫你負責任。」
以應用場景治理,三軸評估風險
文件建議以應用場景(Use Case)為管理單位,以模型與內容、工具與介接、執行與動作、介接系統安控四個控制點建構護欄,並貫穿五個生命週期階段。控制服務失效時,高風險動作原則上應拒絕、降級或轉人工處理。風險分級則依資料敏感度、動作影響、能力邊界與可擴散性三軸評估,採就高不就低原則,並以 L1 至 L4 作為示意性分級參考,金融機構得依既有制度調整運用。風險等級不因控制措施已建置而降低,L4 高風險動作不得在缺乏必要授權、覆核或阻斷機制下自動執行。
以零信任延伸,涵蓋五個面向
安全控管面參照零信任原則,涵蓋身分、設備與執行環境、網路、應用與工作負載、資料五個面向,並以行為控制與可視性與分析兩項橫向能力貫穿。簡報將控制目標歸納為可觀測、可限制、可阻斷、可復原、可回溯五項。
歡迎各界提供意見
金管會歡迎各界在 30 日內就文件架構、控制措施、導入可行性等提供意見,建議避免限定特定模型、產品、供應商或單一技術架構,並說明適用場景、風險等級、實務限制、替代作法與可驗證的控制效果。意見收集後,金管會將整體檢視文件,有需要調整之處會調整,並評估能否產出更完整的版本。