每年第四季,許多資安主管都要拿著預算表走進會議室,為 EDR 續約、SOC 委外、弱點掃描、滲透測試逐項辯護。財務長問能不能砍一點,業務主管問這跟營收有什麼關係,而 IT 部門則默默把自己系統的安全改善需求,也寫進資安部門的預算裡。
結果是:資安部門扛下整個組織的風險帳單,卻只握有其中一小部分的決策權。這個現象在台灣企業相當普遍,也是許多資安治理失靈的起點。
預算放在哪裡,責任就被誤認在哪裡
組織裡有一條不成文的邏輯:誰編預算,誰就要對成果負責。當所有與安全相關的支出都歸在資安部門(在金融業與上市櫃公司,通常稱為資安專責單位)名下,整個組織自然會得出一個結論—資安是資安部門的事。
但資安事件從來不是這樣發生的。新系統存在漏洞,是因為開發時程被壓縮、沒有預留安全測試時間;核心伺服器三年沒更新,是因為業務單位不願安排停機;供應商帳號被濫用,是因為採購合約沒有資安條款。風險的產生者分別是產品、營運與採購單位,被問責的卻是資安部門。
我服務過的企業裡,不只一家的資安部門年度預算有七成以上用於「補洞」:替已上線系統加裝 WAF 規則、替無法更新的舊系統採購虛擬修補、替缺乏權限設計的應用程式導入額外監控。資安部門的錢,大多在為別人的決策付代價,而做出決策的單位,帳面上看不到這筆成本。
這會帶來三個後果。其一,真實的資安成本被系統性低估,散落在各單位的補救、事件處理與稽核改善從未被加總。其二,資安部門淪為必須不斷爭取的成本中心,安全要求被視為外加負擔。其三,景氣不佳時,集中在單一部門的預算最容易被刪減,而被砍掉的可能是全公司唯一的偵測能力—風險沒有減少,只是變得看不見。
核心在於:
當風險成本不由產生風險的單位承擔,組織就不會有動機在源頭降低風險(圖一)。這並非台灣獨有的困境,國際上 CFO 與 CISO 社群近年也開始討論風險所有權,主張將資安的技術責任與業務的風險責任分開;只是這類討論多半停留在觀念層次,真正落實到預算制度的企業仍然不多。
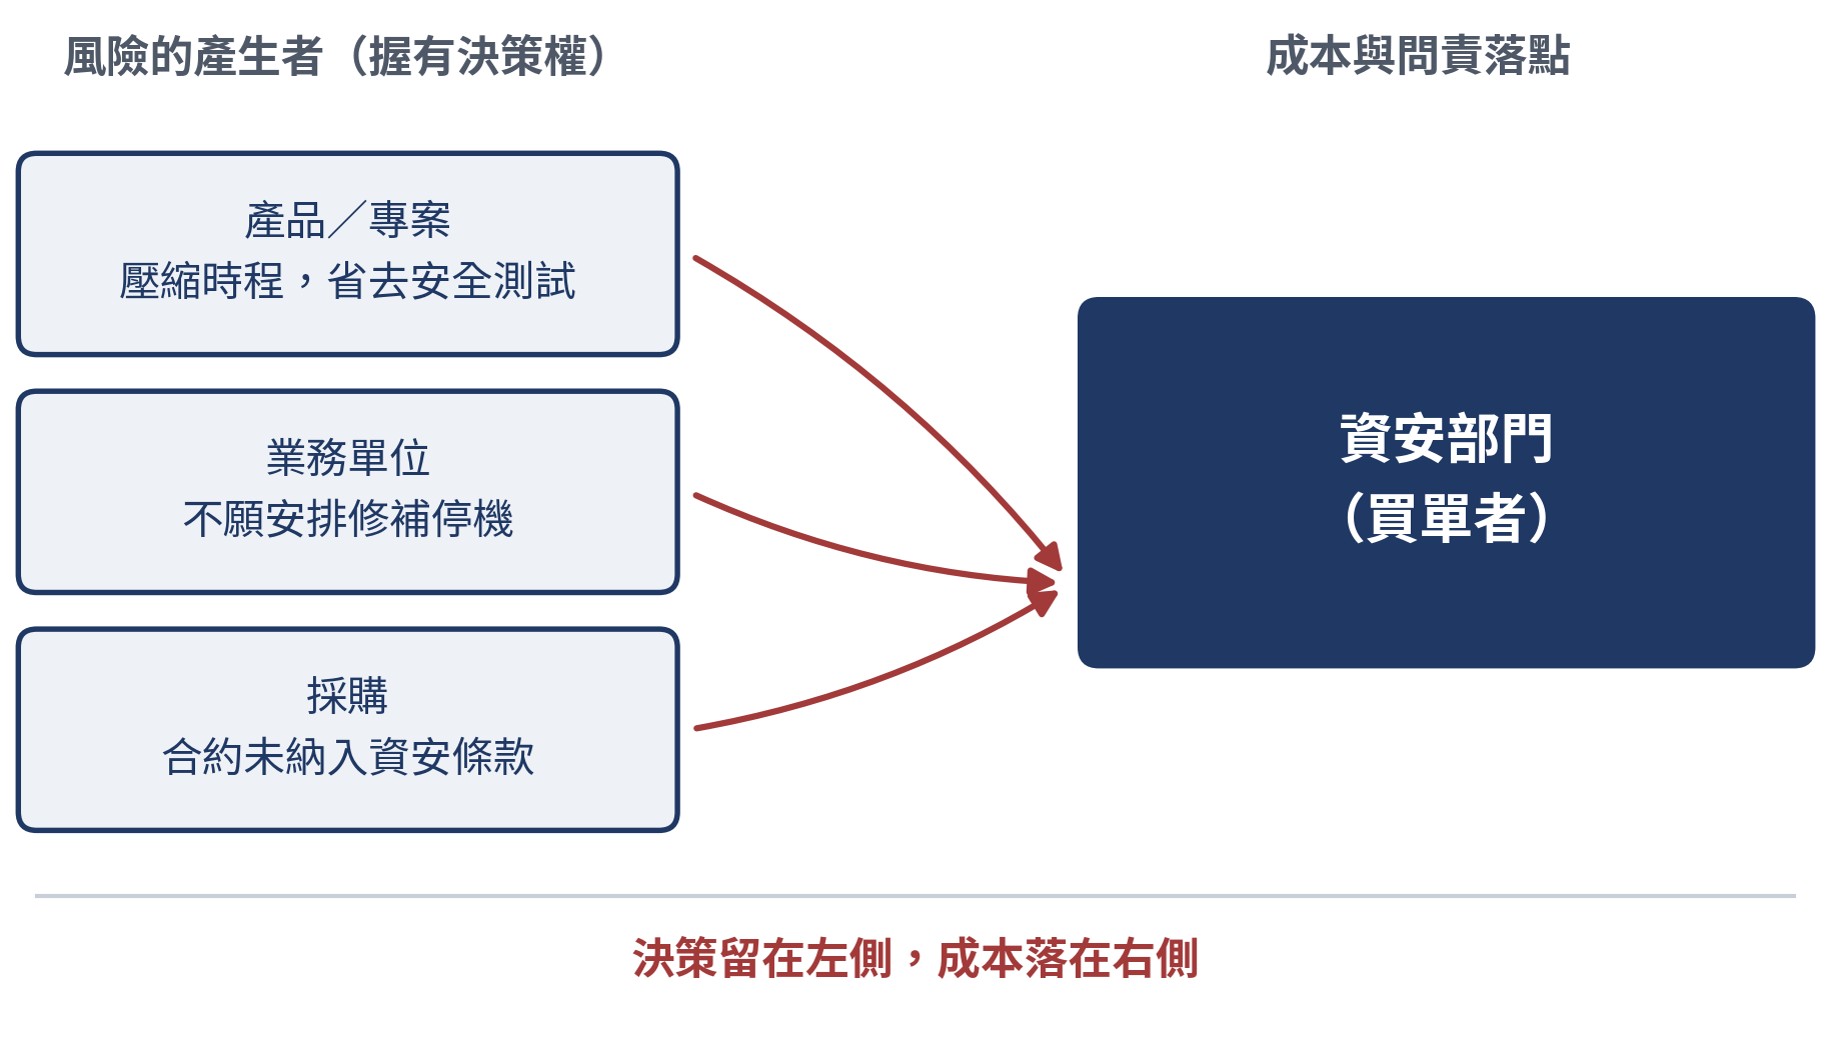 圖一 風險的產生者與買單者:決策與成本的錯置
什麼是「風險預算」?
傳統資安預算以「部門」為單位:資安部門需要哪些工具、服務與人力。
風險預算則以組織的風險胃納(Risk Appetite)為起點:董事會決定願意承受多少風險,再依風險擁有者分配處理成本。
金融業對此並不陌生。信用風險與市場風險都是先訂定風險胃納與限額,再由各業務線在限額內經營;作業風險也同樣先設定容忍度,而非由風險管理部門替所有業務承擔損失。資安風險在多數金融機構的風險分類中屬於作業風險的一環,沒有理由用另一套邏輯處理。
風險預算也意味著,風險處理不只有「買工具」一種選項,而每一種選項都有對應的成本擁有者:
- 降低:投資控制措施,成本由受保護的業務或系統擁有者承擔。
- 轉移:投保資安保險或透過合約轉嫁給供應商。保險保障的是業務中斷與賠償損失,保費應反映在受保業務的成本上。
- 接受:由風險擁有者在風險胃納範圍內簽署接受,並為可能的損失負責。
- 避免:放棄或調整高風險的業務模式,這是業務決策,只有業務主管能做。
這套邏輯可用
三道防線模型理解:業務與 IT 是第一道防線,是風險的擁有者;資安與風險管理是第二道防線,負責制定標準與監督;內部稽核是第三道。金管會推動一定規模的金融機構設置副總經理層級資安長,賦予的正是統籌政策與協調資源的角色,而非替每個業務單位執行並買單。
換句話說,資安部門是第二道防線,卻長期被當成第一道防線在編列預算。
誰的風險,誰的成本
檢視任何一筆資安支出,可以先問兩個問題:這筆支出保護的是誰的業務?這個風險是誰的決策造成的?據此,資安相關支出大致可歸為下列幾類:
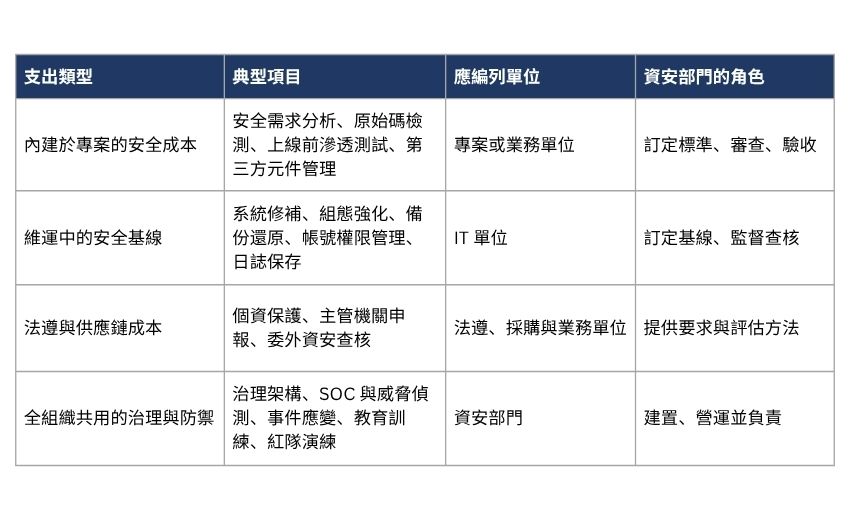 表一 資安相關支出的歸屬原則
表中只有最後一列,才是資安部門真正該編列並負責成果的範圍。其餘各列就像建築物的消防設計不該由消防局出錢,本來就是業務與維運成本的一部分;專案預算若未包含安全成本,代表成本估算失真。
資安部門該把錢花在哪裡:建立防禦能力的五個步驟
前面談的是哪些錢不該由資安部門出。但只談這一半,就只有破而沒有立。把不屬於自己的帳單還回去之後,手上那筆預算該怎麼花?
業界談防禦能力的建置,大致會收斂成五個步驟:可視性、分類與優先權、區隔與微分割、資安監控中心、自動化的即時回應。這個順序本身已是共識,本文想補的是另一件事—每一步的錢,應該由誰出(圖二)。
- 第一步,資安可視性(Visibility)。盤點有哪些系統、服務、對外介面與帳號權限,技術上不難理解;真正關鍵的是同時回答一個治理問題:每項資產的業務擁有者是誰。這份清冊服務全組織,費用屬於資安部門;但它同時是風險預算的前提—沒有資產與擁有者的對應表,成本就無從分攤,風險也無人可歸。
- 第二步,分類與優先權(Categorization & Priority)。依業務重要性分級,是業務衝擊分析的工作。方法論與一致的分級標準由資安部門負擔,但做判斷的必須是業務單位,因為只有他們能回答停擺的代價。分級一旦與後續成本掛鉤,業務的判斷也會務實許多—這正是風險預算的誘因所在。
- 第三步,區隔與微分割(Segmentation / Micro-segmentation)。把不同等級的系統切開,避免一台邊陲主機被攻陷就直達核心資料庫。這一步最能示範成本歸屬原則:網路骨幹的區隔屬共用基礎設施,由 IT 建置並分攤;為特定高風險業務量身打造的微分割策略,則應由該業務承擔。它也不是買一套產品就完成,需要業務說明自己的系統該和誰通訊—而出錢的單位,才有動機把這件事說清楚。
- 第四步,資安監控中心(SOC)。偵測與監控跨越所有單位,無法歸屬任何單一業務,是最典型的全組織共用能力,也是資安部門該編列並負責成果的核心預算。自建或委外只是成本結構的選擇,受益者都是整個組織。
- 第五步,自動化的即時回應(Automation Response)。工具的費用屬於資安部門,但它的處置權不是:當系統自動隔離一台正在營運的主機,造成的業務中斷由誰承擔?處置權限與容許的影響範圍,必須事先由業務單位與資安部門共同議定並經授權層級核可,否則第一次誤判就會讓整套機制被永久關閉。
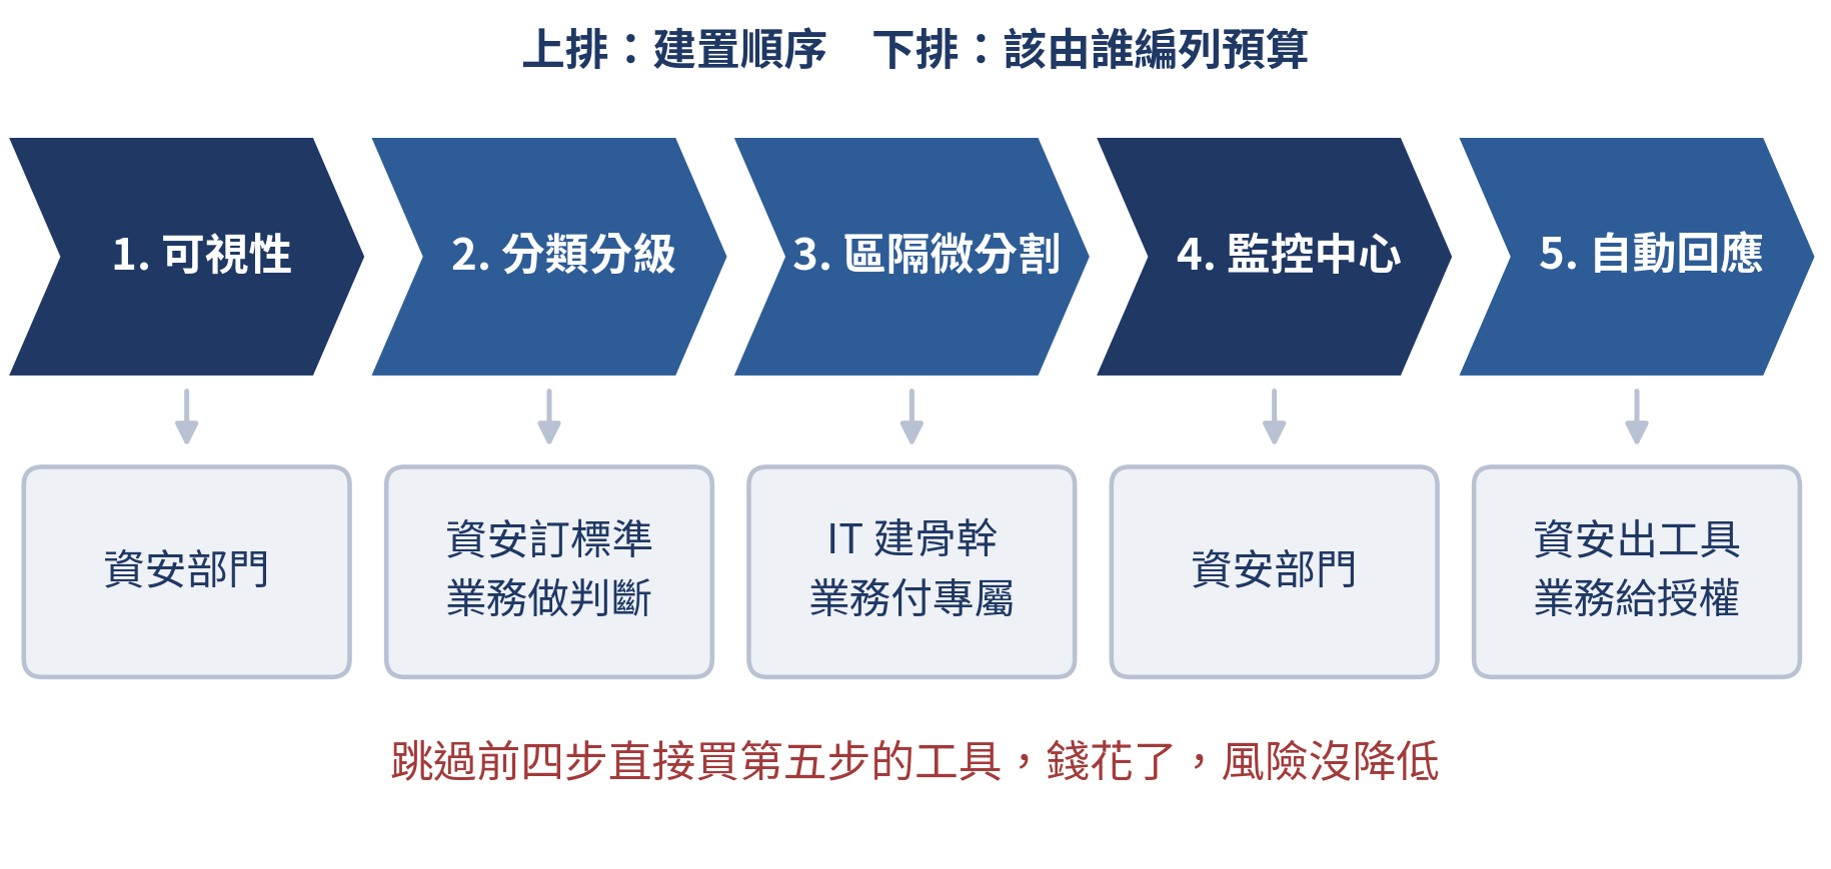 圖二 建置防禦能力的五個步驟,與每一步的預算歸屬
順序之所以重要,是因為實務上最常見的錯誤,正是跳過前面幾步直接採購最後一步的工具。組織買了自動化回應平台,卻因資產清冊不全、分級未定、網段扁平,最終只敢設成「只告警、不動作」。而從預算的角度看,這筆錢通常仍由資安部門單獨支出—於是它既沒有降低風險,也沒有讓任何一個業務單位對風險產生當責感。
分散編列,集中治理
許多資安主管此刻可能已浮現疑慮:預算分散後,景氣一差業務第一個砍的就是安全項目;各自採購會讓工具碎片化;資安部門沒了預算,也沒了話語權。
這些擔憂都很真實,也正是風險預算不能只做一半的原因。預算可以分散編列,但治理必須集中。資安部門至少應保有四項權力(圖三):
- 標準制定權:訂定安全基線與專案安全要求,各單位依標準編列預算。
- 採購審查與集中議價權:涉及資安功能或影響資安架構的採購,須經資安部門技術審查;同類工具由資安統一議價、簽訂框架合約,再依各單位使用量分攤,避免預算分散後反而推高單價與總持有成本。
- 基線否決權:未達最低基線的系統不得上線;業務堅持上線者,須依授權層級簽署風險接受。簽核必須有期限、到期自動復審,並列入稽核追蹤,否則風險接受就從制衡機制變成一張繞過基線的通行證。
- 彙總揭露權:由資安部門彙整全組織資安投入,定期向董事會報告。
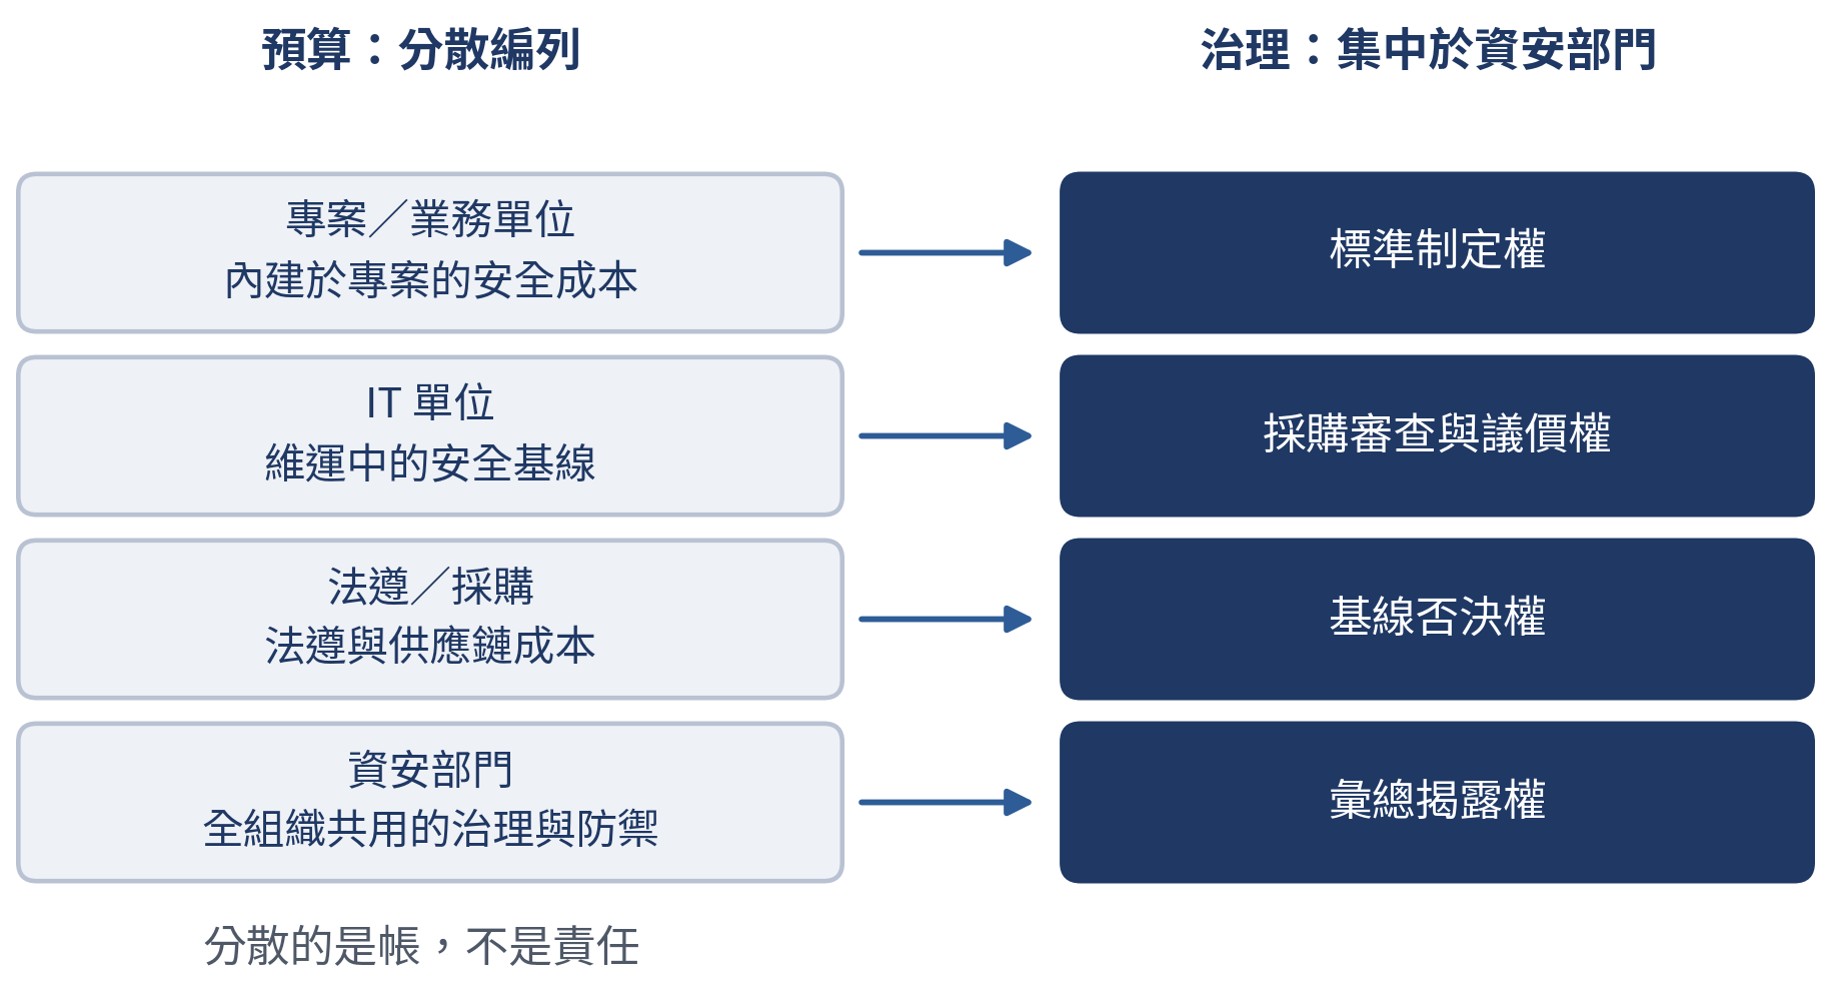 圖三 分散編列、集中治理:資安部門保有的四項權力
這四項權力不會因為資安部門自己宣告就存在。它們必須明文寫進資安政策並經董事會核定,否則採購審查會被當成蓋章程序,基線否決也會在上線時程的壓力下被推翻。
最後一項尤其關鍵。業務敢在景氣差時刪減安全支出,是因為後果看不見;一旦刪減必須伴隨風險接受的簽核並呈報董事會,就不再是無成本的選擇。資安部門失去的是替別人付錢的預算,換來的是決定標準、監督執行的權力—對第二道防線而言,後者才是真正的籌碼。
試金石:RTO、RPO 與 MTPD 是誰的要求?
如果上述原則仍嫌抽象,我通常請企業回頭檢視各系統的可用性目標。MTPD(最大可容忍中斷時間)、RTO(復原時間目標)、RPO(復原點目標)這三個數字幾乎每家推動營運持續管理的企業都有,但只要追問三個問題,就能看出責任是否擺對位置:
這些數字是誰訂的?高層核准時知道代價嗎?達成它的錢由誰出?
先談誰訂的。正當來源是業務衝擊分析(BIA),主角是業務單位。三者之中,MTPD 是業務能承受的中斷極限,RTO 必須小於它並保留緩衝—換句話說,RTO 從來不是一個獨立訂出來的技術數字,而是為了守住 MTPD 所推導出的工程目標。系統停擺多久造成無法承受的損失、能容忍遺失多少資料,涉及營收、法遵與客戶關係,只有業務主管能回答;IT 與資安的角色是說明達成目標需要什麼、要花多少錢。然而實務上,RTO 與 RPO 常由 IT 自行填寫或沿用同業數字;問卷發下去,每個單位都勾選「不可中斷」,因為說要求高不用付錢。
再談核准。ISO 22301 要求最高管理階層對營運持續管理負責,多數企業形式上也做到了。問題在於,高層簽核的往往只是一個數字,而不是一個決策。簽呈寫著「核心系統 RTO 2 小時、RPO 15 分鐘」,看起來合理就核准了;卻沒有人附上另一頁說明:要達成它需要異地熱備援、即時複寫與定期切換演練,每年成本多少;放寬為 8 小時與 4 小時,又能省下多少。我在協助客戶執行切換演練時,不只一次遇到文件核定兩小時、實際卻超過十小時的場景,原因是備援環境從未獲得足夠預算。目標是業務訂的、高層核的,做不到的責任卻落在 IT 與資安身上。
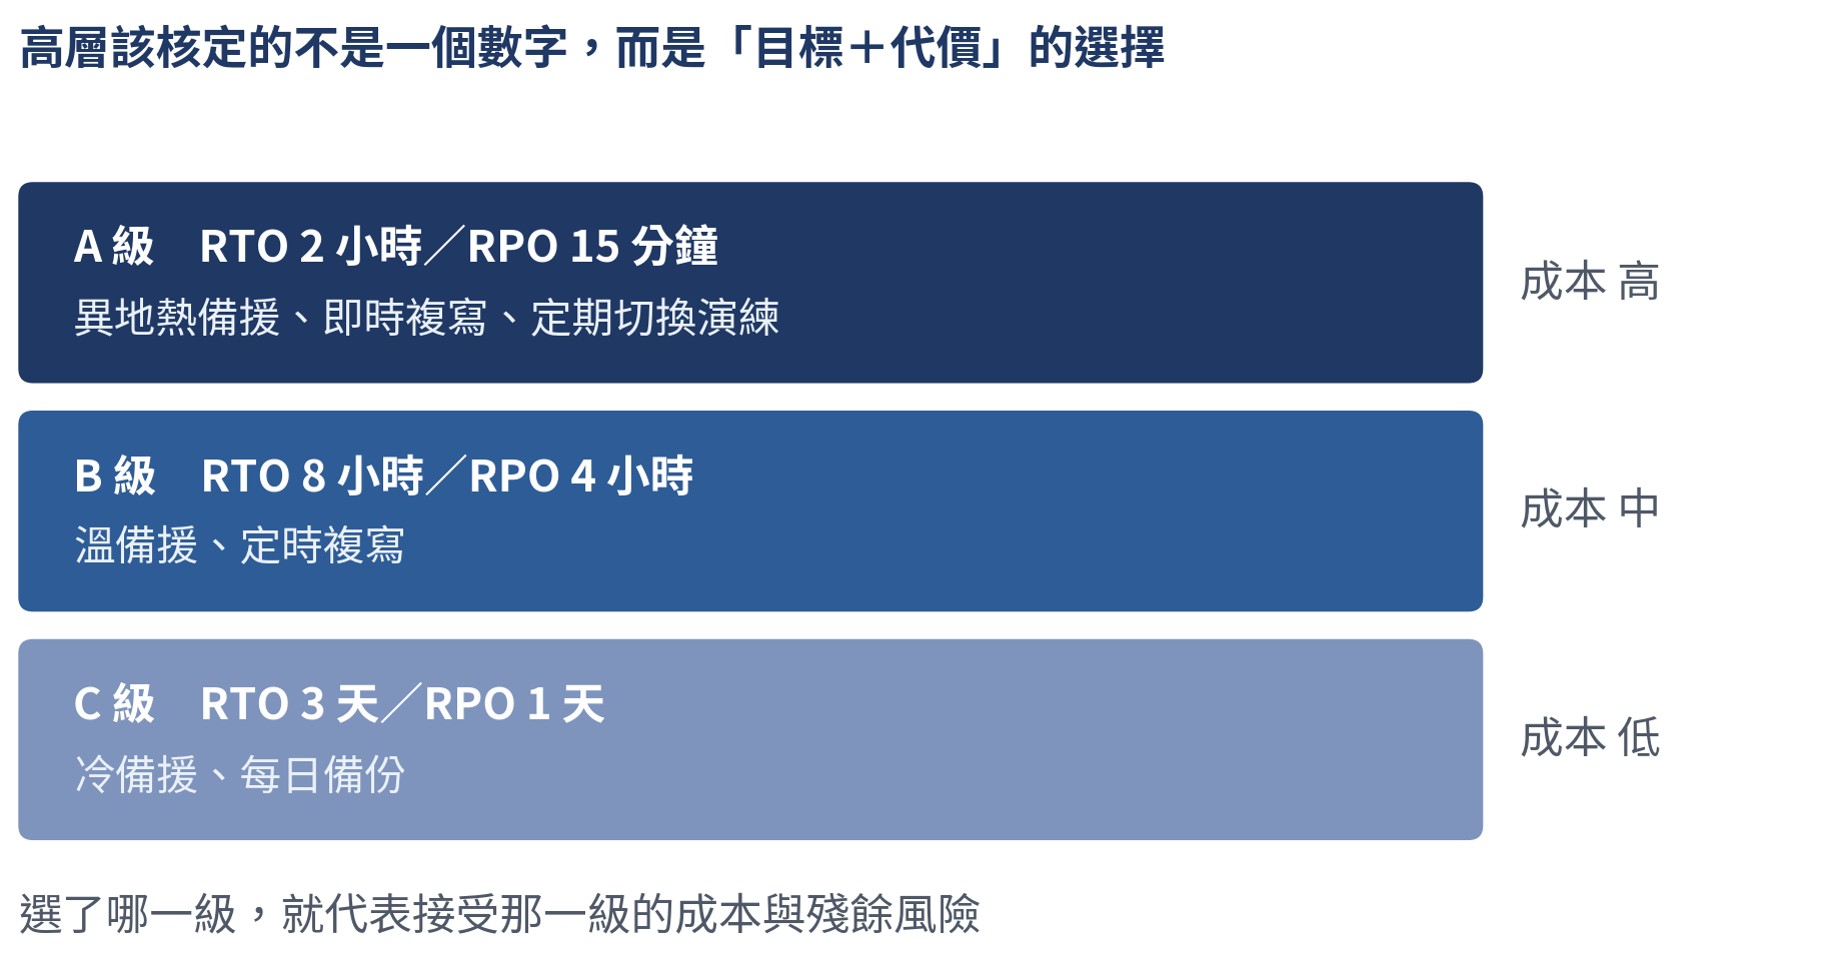 圖四 可用性等級的目標與成本取捨
沒有代價的核准,不是真正的核准。有效的做法是讓高層在不同等級的目標與成本之間選擇(圖四),選了哪一級,就代表接受那一級的成本與殘餘風險。至於錢由誰出—成本應歸屬於該系統支撐的業務單位:系統專屬的備援架構與複寫授權由業務擁有者承擔;備援機房、備份平台等共用設施由 IT 建置後,透過內部成本分攤反映回各單位;資安部門只承擔資安事件情境特有的復原能力,例如針對勒索軟體的不可變備份與隔離還原環境。
這樣切分後會出現一個健康的變化:當嚴格的目標必須由自己的預算支應,許多原本自稱「不可中斷」的系統會主動降級,資源才能集中在真正關鍵的地方。
三年起步路徑
預算制度的改變牽涉財務、IT 與業務,不可能由資安部門單方面推動。建議的漸進路徑是:
- 第一年,看見全貌。盤點散落各單位的安全支出,包含專案測試費用、IT 修補與備份成本、事件處理與稽核改善、資安保險保費,向董事會提出第一份「全組織資安投入」報告;同時推動資產盤點與業務擁有者對應—資產的可視性與預算的可視性,其實是同一件事。
- 第二年,從新專案開始。將安全需求與測試費用列為立案的必要欄位,由資安部門提供估算標準並參與審查,既有系統暫不調整,以降低推動阻力。
- 第三年,結合營運持續管理與考核。利用 BIA 定期更新的時機,將可用性目標與成本一併呈報高層核定,並建立內部成本分攤機制;同時將風險接受件數與逾期未改善項目納入業務主管的年度考核,制度才算閉環—否則簽署風險接受依然沒有代價。
結語:資安部門是風險的守門人,不是風險的買單人
必須先說清楚一件事:本文談的是成本該由誰承擔,不是責任該由誰承擔。即使預算全部回到業務單位,事件發生時的通報義務、主管機關的檢查、董事會的交代,仍然落在資安專責單位身上,這個責任不會因為預算搬家而移轉。正因為問責無法轉移,成本的歸屬才更需要與決策權對齊—否則資安長就是在為自己無權阻止的決策負責。
成熟組織裡的資安部門,應該像財務部門之於財務風險:制定規則、提供工具、監督執行、提出警示,但不替每個業務單位的每一筆支出買單。
當資安預算全數壓在資安部門身上,看似是重視資安,實際上是把整個組織的風險成本外包給一個部門。而當事件真正發生時,所有人都會發現,這個部門從來沒有足夠的權力,去阻止那些造成風險的決策。
所以,下次編列預算時,也許該問的不是「資安部門明年需要多少錢」,而是—
我們整個組織,願意為自己的風險付出多少?又由誰來付?當這個問題有了答案,資安預算才真正成為風險預算。
延伸閱讀:寫給資安人:合規過關了,為什麼還是被打進來?
▲本文為投稿文章,不代表社方立場。原稿作者:郭政澔(Ephone Kuo),現任豪勉科技資安經理,具約 20 年 IT 與資安經驗,ISC2 Taipei Chapter 創始會員。持有 CISSP、CISA、CCSP 等國際認證,曾任職於富邦金控、宏正自動科技。