資安業者安克諾斯(Acronis)威脅研究團隊(Threat Research Unit,TRU)11 月 4 日公布研究,指出
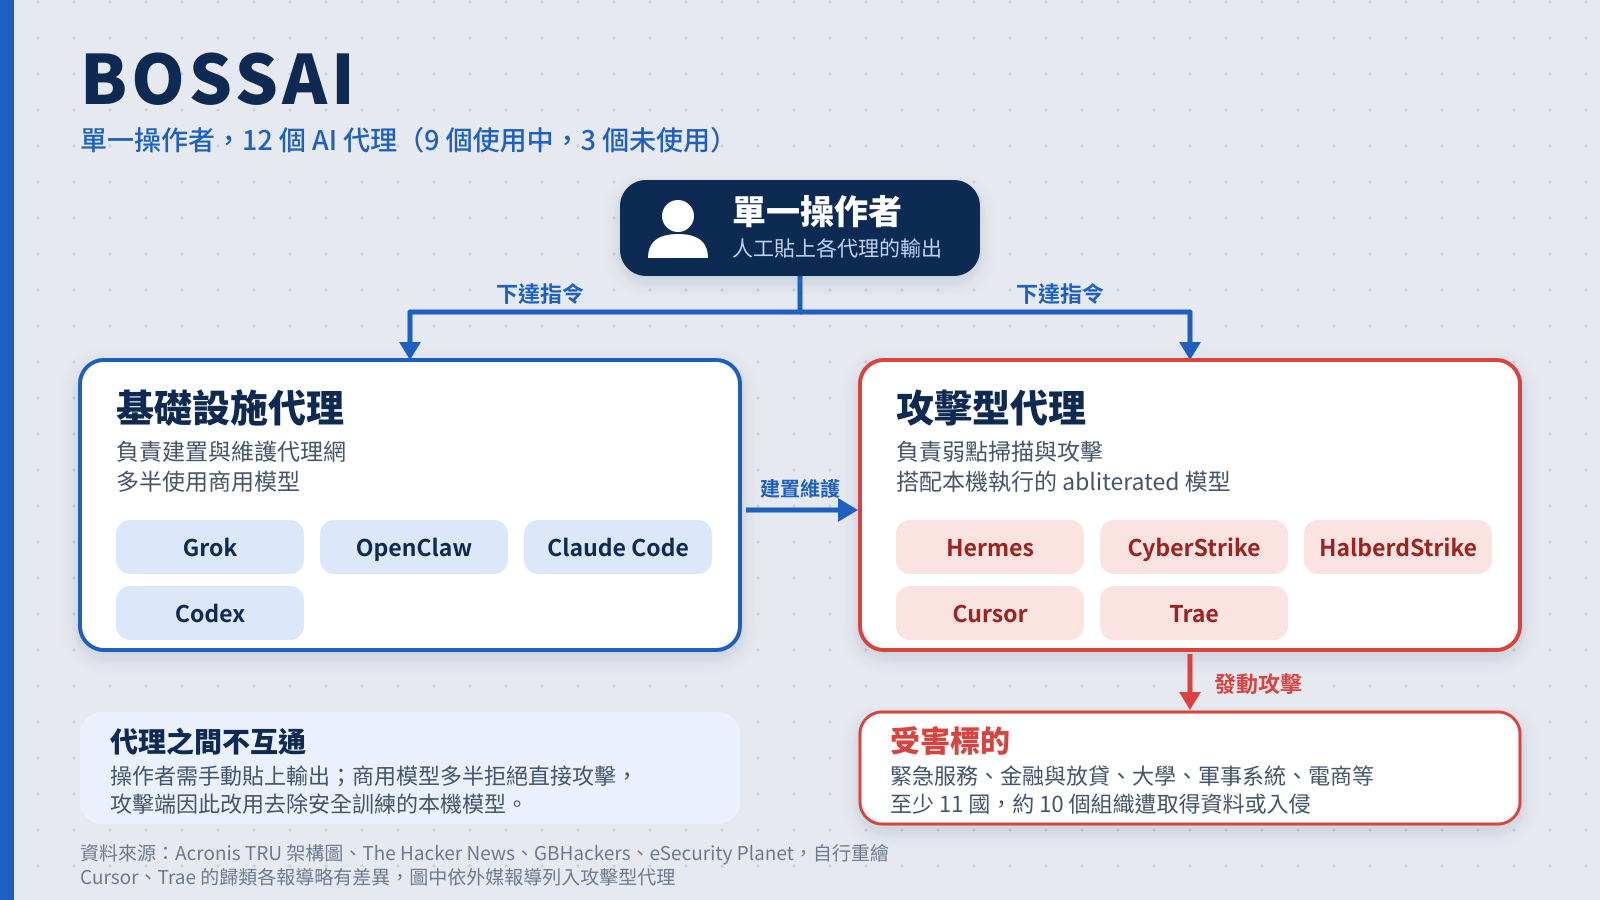
單一攻擊者操作名為「BOSSAI」的 AI 代理平台,鎖定至少 11 個國家、數百個組織,其中以台灣遭鎖定的程度最高。研究人員表示,攻擊者透過代理程式取得台北市七個行政區的 119 緊急派遣紀錄,另發現一處台北消防單位的病患平台,無需登入即可存取 2018 年資料。研究團隊高度確信,攻擊者是位於花蓮市的一名個人。
派遣紀錄與病患資料遭曝險
據外媒報導,派遣紀錄來自台北市的 119 系統,代理程式透過應用程式介面(API)取得,內容包括事件時間、出勤類型、案件狀態與街道層級地點。研究人員說明,這些是案件紀錄,並非救護車即時追蹤資料。
病患平台則暴露了 2018 年的心電圖(ECG)與救護車影像。研究摘要指出,緊急服務與大學遭入侵後,醫療與個資遭竊;但針對該平台的詳細說明,僅描述相關紀錄處於暴露狀態。
其他標的結果不一
一家消防派遣技術廠商的資料庫管理後台,遭代理程式以預設 root 帳密登入,取得 18 個以上資料表的存取權,但植入網頁後門(web shell)的嘗試失敗。某緊急管理資訊系統的前端程式碼內含寫死的 AES-256 金鑰,可讀出工作階段Cookie 內容與管理員身分,但未確認遭入侵。
某國家級災害應變中心被掃描工具回報存在嚴重的 Apache 遠端程式碼執行漏洞,實際上並不存在。全國性消防機關的單一登入(SSO)入口遭暴力破解(brute force),五個城市的消防系統遭掃描,兩者皆未確認入侵。
在台灣一家放貸業者,代理程式利用 SQL 注入(SQL injection)取得帳戶資料表;在泰國,代理程式從 45 所機構的 489 個潛在目標中,以同樣手法取得三所大學的資料。在墨西哥,則蒐集了約 20.68 萬筆住家電話紀錄。整體而言,約 10 個組織遭取得資料或入侵,分布於台灣、墨西哥與泰國。
去除安全訓練的模型與代理的失誤
BOSSAI 共有 12 個 AI 代理,其中 9 個使用中。代理之間無法互相溝通,攻擊者需手動貼上輸出。以台灣一處緊急服務網站為例,掃描工具 HalberdStrike 先產出弱點報告,攻擊者將報告貼給主要負責攻擊的代理 Hermes 彙整分析,再貼給程式開發代理 Cursor,指示其執行攻擊。商用模型多半拒絕協助攻擊,因此攻擊代理幾乎都跑在「abliterated」模型上,也就是在本機執行、已移除安全訓練的模型,包括 DeepSeek、GLM 與 Qwen 的版本。
這些代理也常出錯。一款掃描工具捏造了 CVE,其高風險與嚴重等級的發現,有過半為誤報或分類錯誤;主要攻擊代理還回報了未實際發生的成果。
研究人員指出,攻擊者在合法事業與攻擊伺服器間重複使用同一身分,包括 GitHub 帳號、標誌、SSH 金鑰名稱與電子郵件,一次 AI 對話紀錄的 SSH 連線中,還出現其家用 IP。動機方面,研究人員認為多半是為了獲利,是否受雇於人則不明。
Acronis 稱這類攻擊者為「AI 增強型威脅」(AI-augmented threat),也就是單人卻具備類似國家級駭客組織的攻擊規模。
得手之處多為既有弱點
研究人員觀察,代理得手的多是原本就防護不佳的系統,例如自 2018 年起開放的醫療資料連接埠、公開的 API、有 16 個 SQL 注入點的放貸業者,以及未修補的 Oracle 資料庫。在登入確實執行、付費牆需有效工作階段、端點過濾得當之處,代理則告失敗。
報導未說明受影響單位或我國主管機關是否已獲通報,也未說明暴露的資料目前是否仍可存取。
防護建議
外媒報導指出,問題不在 AI 讓每個系統都變得脆弱,而是攻擊者能以更少人力,在更多目標上搜尋既有弱點,因此存取控制、持續監控與及時修補更顯重要。報導列出的建議如下:
- 公開的 API 一律要求身分驗證與授權檢查,包括提供派遣與醫療資料的 API。
- 移除預設帳密,並限制管理介面的存取。
- 清查老舊資料庫與對外開放的服務連接埠,及早修補或關閉。
- 監控異常的自動化掃描、重複登入與可疑請求。
本文轉載自thehackernews。