當 AI 模型可以自己找出漏洞、自己寫出攻擊程式,企業過去「先補高風險、等原廠釋出修補程式」的作法,還來得及嗎?勤業眾信 資深執行副總經理 簡宏偉 日前在資安人主辦的「2026 上市櫃高科技製造業資安論壇」演講時指出,AI 不只能在數小時內找出關鍵弱點,還能把原本被排在後面處理的中低風險漏洞,自行串成完整的攻擊鏈。當企業修補關鍵弱點平均仍要超過 30天,「先補高風險」這條行之多年的規則已開始失靈。
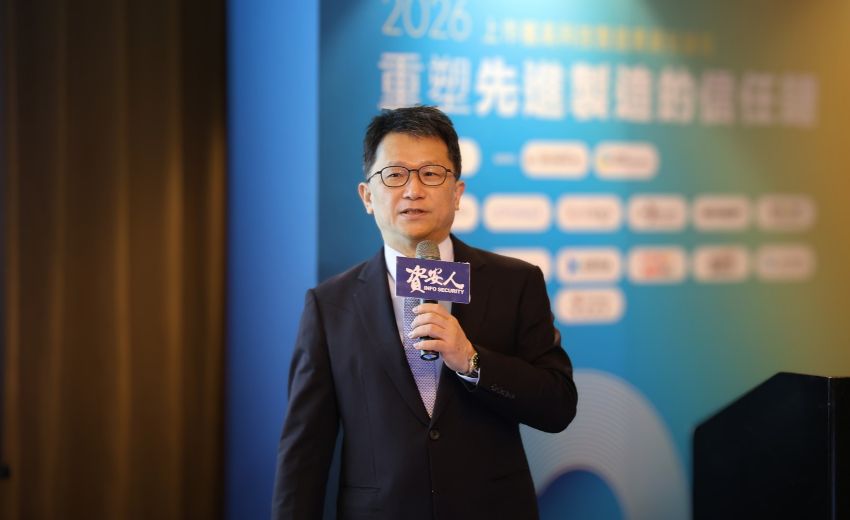 勤業眾信 簡宏偉 資深執行副總經理
「資安的本質沒有變,變的是你的策略、你的速度。」他強調,企業真正要回答的,是能不能比攻擊者更快應變。
從找洞到串鏈:AI 把漏洞變成武器
簡宏偉以 Anthropic 的 Claude Mythos 為例,指出前沿模型已能把漏洞「武器化」。根據Anthropic 公布的資料,與前一代 Opus 4.6 相比,Mythos Preview 自主開發弱點利用程式的成功案例從 2 個增至 181 個,還能挖出存在 27 年的舊弱點;即使弱點已修補,也可能被轉成可運作的攻擊程式。以 Mythos 執行單次攻擊活動的成本約 1 萬至 5 萬美元,從發現到利用只需數小時至數天。
攻擊成本也同步下滑。根據簡報整理的 Anthropic 資料,以 Mythos 執行單次攻擊活動的成本約 1 萬至 5 萬美元,從發現弱點到成功利用只需數小時至數天,傳統方式則要數週至數月。「攻擊者也要算成本,跟企業一樣。」
更棘手的是串鏈能力。「你單純只修補高風險漏洞,風險其實還是留在那邊。」代理式 AI(Agentic AI)興起後,攻擊者只要告訴 AI 目標,就能由多個代理人分工執行。他舉出近期在台灣曝光的 BossAI 案例:資安業者 Acronis 揭露,一名據信位於花蓮的攻擊者整合 12 個 AI 代理人,其中 9 個實際運作,鎖定台灣緊急服務系統在內、全球 11 國的數百個組織。勤業眾信也觀察到,從去年下半年起,AI 已被結合勒索平台與釣魚郵件,如今幾乎每一起攻擊都有 AI 的影子。
資安新規則:比的不是找到多少漏洞,而是多快補完
簡宏偉引述勤業眾信調查指出,未來的競爭力不在於發現多少弱點,而在於能多快完成修補與風險決策。勤業眾信預估,未來 24 個月企業面對的弱點發現量可能成長 10 倍,瓶頸將落在能否有效排序、測試並完成修補。
他提出幾項做法。首先,零信任(Zero Trust)是架構而不是產品,要在身分、裝置、資料、應用程式與基礎架構五個層面持續落實。其次,縮小攻擊面,收斂曝露在網際網路上的數位資產,「集中兵力,守住幾個點就好」;同時落實身分與特權帳號(Privileged Account)管理,「很多資安事件真的都是從這裡出來的。」第三,從被動挨打轉向主動防禦,透過聯防與情資交換提前掌握可能被利用的漏洞,並以動態防禦(Moving Target Defense)讓攻擊者難以長時間潛伏。
AI 要能獲利,治理也得跟上
談到 AI 導入,簡宏偉引用勤業眾信針對 24 國、3,235 位高階主管的調查指出,45% 的管理階層要求 AI 投資在三年內回本,但 42% 自認準備好的企業,其實缺乏基礎設施、資料與人才。他分享一個案例:一家電子支付公司裡最會用 AI 寫程式的不是工程部門,而是財務長,因為他需要用 AI 整理報表,把時間留給財務策略。「你要想清楚用 AI 做什麼,而且要能幫公司獲利。」
治理則明顯落後。史丹佛大學《2026 AI Index》報告顯示,AI 安全與問責事件一年成長 55%,模型透明度持續下滑。簡宏偉認為,董事會必須先把 AI 政策講清楚,企業可導入 ISO/IEC42001,並參考 NIST AI 風險管理框架(AI RMF)評估風險。
你的韌性,就是客戶的韌性
演講最後,簡宏偉把視角拉到供應鏈。台灣在全球科技與半導體產業中本身就是別人的供應鏈,「我們的營運韌性和客戶的營運韌性是綁在一起的。」這也是台灣高科技業紛紛赴海外設廠的原因,重點已從追求低成本轉向貼近客戶、確保供應不中斷。
但海外據點同時是新的攻擊入口。他指出,近期已出現海外據點先遭入侵、再一路竄回台灣總部的案例,企業在佈局海外時,就應先想清楚總部與據點的權責關係與資安風險。
結語:先問自己三個問題
AI 沒有改變資安的本質,資安依然是風險管理;改變的是攻擊的速度、成本與規模。「先補高風險」並沒有錯,只是已經不夠。
對資安長與經營團隊而言,不妨先問三個問題:
- 如果攻擊在數小時內發生,而修補還要 30 天,這段空窗期靠什麼緩解?
- 我們的零信任與存取控管是真的落實,還是只停留在採購清單上?
- 當客戶要求我們走向海外,資安治理能不能一起走出去?