https://activity.twcert.org.tw/2026/index.htm
https://www.informationsecurity.com.tw/seminar/2026_Finance/

觀點

OpenSSL傳重大漏洞 台灣知名網站修復龜速

2014 / 04 / 11
張維君
OpenSSL傳重大漏洞  台灣知名網站修復龜速

近日外電報導,在Linux環境幾乎都會使用的OpenSSL傳出重大漏洞(CVE-2014-0160),名為Heartbleed。透過此漏洞將使儲存在記憶體中的使用者帳密、SSL金鑰、Session cookie因此外洩。資安專家指出台灣仍有許多經營會員的網站使用OpenSSL卻仍未更新修復此一漏洞,完全暴露在高度風險之中。由於相關測試工具及PoC程式已經公開,有心人士可以用來測試各大網站是否有此漏洞,而會員的帳密資料也可以輕易被取得。


資安顧問公司DEVCORE執行長翁浩正表示,前兩天消息剛傳出時Google, Facebook等平常駭客打不進去的知名大站幾乎都被打掛,各網站隨即也已盡速修復,但台灣卻仍有許多網站遲遲未修復。除了Https外,pop3s, smtps, imaps也都會有此問題,系統管理者應先查詢自己的OpenSSL 版本是否在受影響範圍內,並更新到最新版。相關檢測工具、更新及修復方式可參考此文。檢測工具包括直接輸入網域名稱檢查或用工具檢測,翁浩正表示用網站檢測比較不準確,建議技術人員直接使用工具檢測。


至截稿前,台灣包括遠傳(如圖1)以及北市府的台北e大(圖2)等網站都有此漏洞,呼籲所有使用Linux環境的資訊人員應盡速處理。
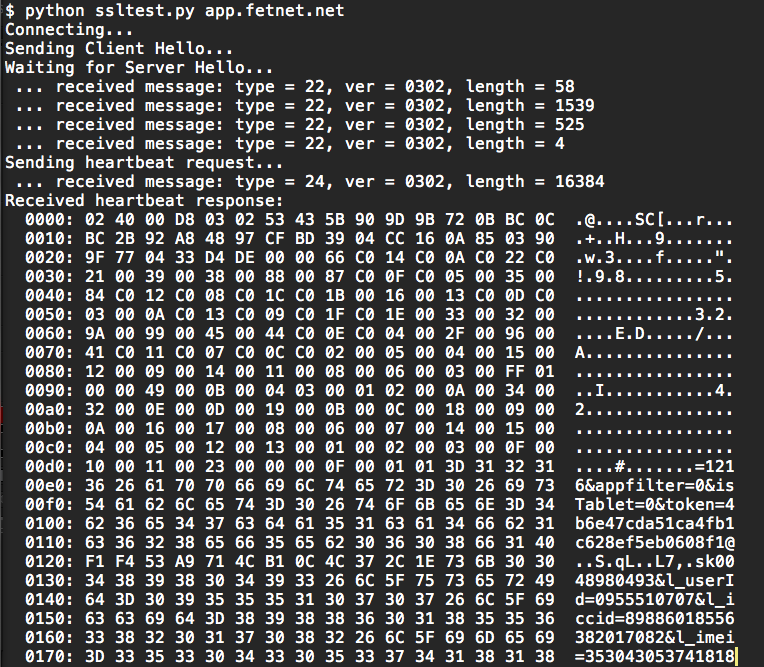
圖1
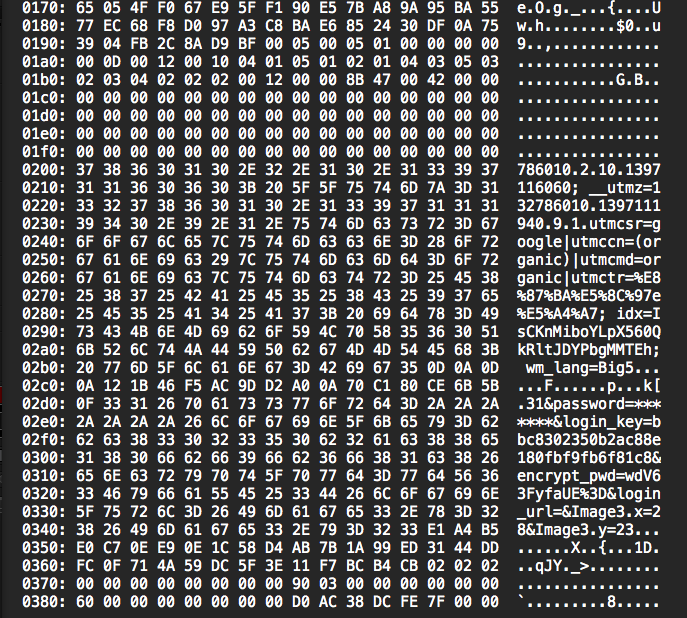
 

圖2

最新活動

看更多活動

大家都在看

資安院提「國家資安防護2.0」:打造「AI資安攻防沙箱」開放政府與產業演練
寫給資安人:合規過關了,為什麼還是被打進來?
輝達推出開放式 AI 代理安全平台,以 OpenShell 與 Sentry 限縮代理行為
OpenAI 將在歐盟為 ChatGPT 與 Codex 文字加入隱形浮水印,技術名為「textGrain」
「授權機制薄弱」成破口!Exchange 新漏洞讓已驗證攻擊者越權讀取同組織他人信箱